PHPの欠陥は最高の10点、と聞いて不安になっていませんか?PHP2Shellは深刻な欠陥ですが、出回った数字には公式の発表と食い違うものもあります。
この記事では、PHPの開発チームなどの公式の発表をもとに、何が起きたのか、欠陥の正体、普段の欠陥との違いを順に説明します。後半の内容は、ホームページを任せている相手への確かめ方と、騒ぎに便乗する偽のメールへの備えです。
この記事でわかること
- 2026年10月にPHPで起きたことと、公表までの経緯
- PHP2Shellの欠陥の正体と、普段の欠陥との違い
- 「10点」「インターネットの7割」という数字の読み方
- ホームページを任せている相手に送る3つの質問
- 便乗する偽のメールの見分け方と、社員への文例
2026年10月、PHPに何が起きたのか
PHPの開発チームは2026年10月21日、PHPに見つかった2件の脆弱性を公表し、修正版を出しました。IPA(情報処理推進機構)の説明によると、脆弱性とは「ある製品やサービスに含まれる、セキュリティ上の弱点」のことです。
開発チームは告知で、ログインしていない第三者が、外からサーバー上でプログラムを実行できるおそれがあるとしています。2件に付いた番号は、CVE-2026-109618とCVE-2026-109619です。脆弱性を見つけて報告したWizの研究チームは、この2件をまとめて「PHP2Shell」と呼んでいます。
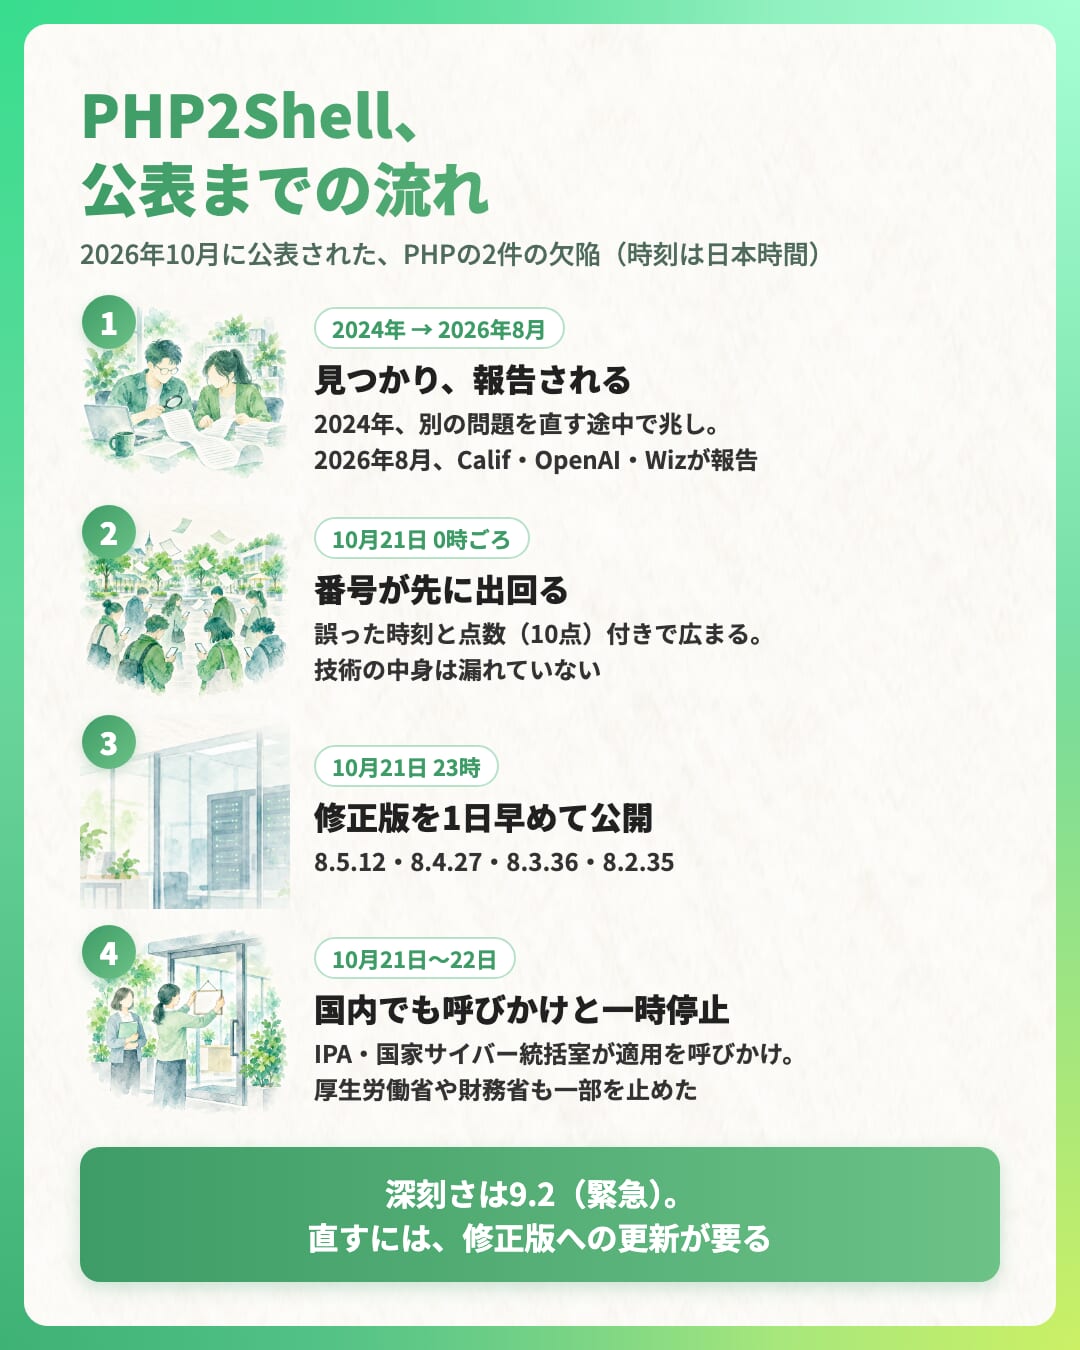
PHPの開発を支えるPHP Foundationは、公表の当日に、ここまでの経緯を記事にまとめています。同財団によると、2026年8月11日に、セキュリティ会社のCalifとOpenAIが、同じ根本原因を別々に報告しました。8月24日にはWizも、別の攻撃の経路を報告しています。最初の兆しは、2024年の外部の監査で見つかった別の問題を直す途中で、PHPの開発者が見つけていました。直し方が決まらず、修正の作業は何か月も止まっては再開を繰り返した、と同財団は書いています。
日本時間の2026年10月21日0時ごろ、2件のCVEの番号が、ネットの掲示板やSNSで出回り始めました。番号に添えられていた公開時刻と点数(10点)は、どちらも誤りです。同財団は、技術の詳しい中身は漏れていないと説明しています。開発チームは、修正版の公開を予定の10月22日から1日早め、日本時間の10月21日23時に出すと予告しました。
日本では、IPAが「攻撃者はこれらの脆弱性を悪用し、極めて短時間で攻撃を実行する可能性もある」と書き、準備を呼びかけました。国家サイバー統括室も、Xで「可及的速やかに適用してください」と呼びかけています。政府の説明では、厚生労働省や財務省も、ホームページの一部のコンテンツの公開を一時的に止めました。厚生労働省の委託事業のサイトの告知では、この停止は「予防的措置」です。
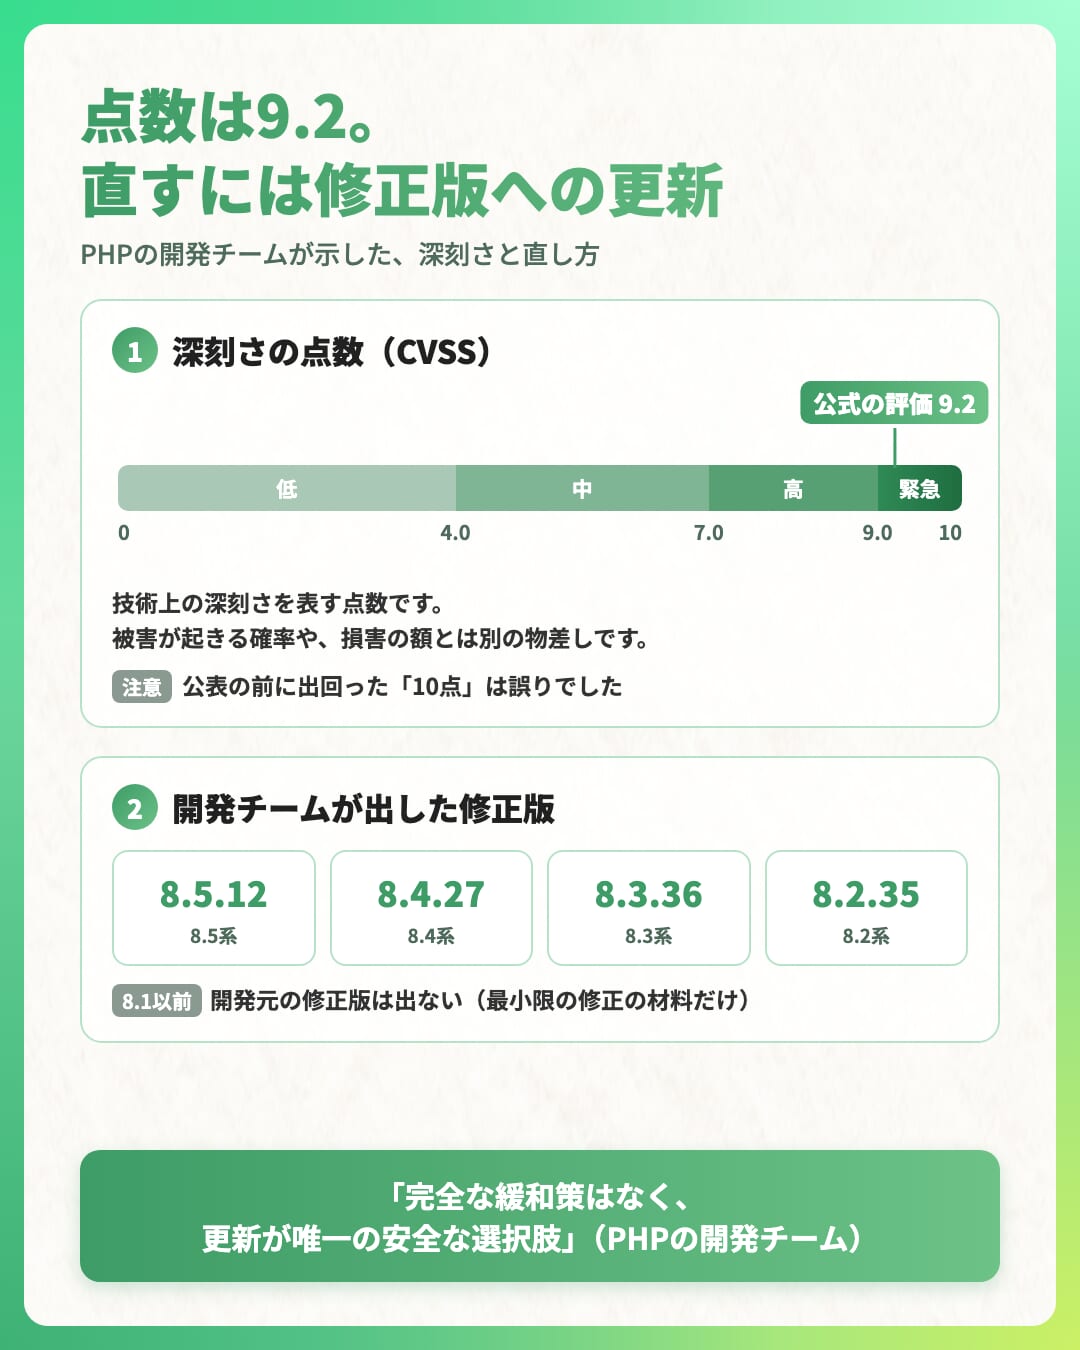
開発チームは、2件の深刻さをCVSSという基準で、どちらも9.2と評価しています。CVSSは、脆弱性の深刻さを0〜10の点数で表す国際的な基準です。基準を定めたFIRSTという団体は、9.0〜10.0を最も深刻な「緊急(Critical)」の区分にしています。この点数が表すのは技術上の深刻さで、被害が起きる確率や損害の額とは別の物差しです。
開発チームが出した修正版は、8.5.12、8.4.27、8.3.36、8.2.35の4つです。開発チームは告知に「完全な緩和策はなく、更新が唯一の安全な選択肢である」と書いています。
PHPとは何か
PHPは、ホームページの裏側でページを組み立てるときに使うプログラムの言葉です。PHPの開発チームは、公式サイトでPHPを「広く使われているオープンソースの汎用スクリプト言語で、特にWeb開発に適している」と説明しています。
訪問者がページを開くたびに、サーバーはPHPでページを組み立てて返します。サーバーとは、ホームページのデータやプログラムを保管しているコンピューターのことです。
PHPは、ほかのソフトウェアの部品として使われることも多い言葉です。米国の政府機関で、サイバーセキュリティを受け持つCISAは、この点に注意を促しています。PHPがほかのソフトに組み込まれていると、使っていることを直接は確かめにくい場合がある、というのがCISAの説明です。
W3Techsは、Webサイトが使っている技術を調べて公表している調査サイトです。W3Techsの統計では、サーバー側の言語が分かるWebサイトのうち、69.3%がPHPを使っていました(2026年10月21日時点)。同じ統計で、PHPの割合は同じ年の7月1日の70.8%、8月1日の70.6%、9月1日の70.2%と、少しずつ下がっています。この割合はPHPを使うサイトの割合で、修正していないサイトや被害を受けたサイトの割合とは別の数です。
文章や画像を管理画面から更新できるWordPressも、PHPで作られたホームページの仕組みです。W3Techsの統計では、全Webサイトの39.6%がWordPressを使っています(2026年10月22日時点)。使っている仕組み(CMS)が分かるサイトだけで数えると、WordPressの割合は58.3%に上がります。
WordPressを建物の内装にたとえると、PHPは建物の基礎にあたります。内装を新しくしても、基礎の欠陥は直りません。
欠陥の正体を、たとえで理解する
2件の欠陥は、どちらも、PHPが依頼の処理を途中で打ち切ったあとの後片付けで起きます。ここで言う依頼は、訪問者のブラウザがサーバーに送る「このページを見せてほしい」という求めで、専門用語ではリクエストです。PHP Foundationの分析では、2件は、メモリの管理とエラーの処理という、ほぼすべての依頼が通る部分にあります。メモリとは、コンピューターが作業中のデータを一時的に記録する場所です。
ここでは、PHPをホテルのフロントにたとえて説明します。フロントの係の仕事は、宿泊客が来るたびに台帳へ記入し、客が帰ったら台帳を片付けることです。PHPも、依頼が届くたびにメモリへ必要なデータを用意し、処理が終わると片付けます。
1件目(CVE-2026-109618)は、メモリが足りなくなったときに起きる欠陥です。フロントで言えば、台帳への記入の途中で用紙が尽き、係が受付を打ち切った場面を思い浮かべてください。締めの担当は、台帳が最後まで書かれていると思い込んで、書きかけの欄をそのまま信じて処理してしまいます。攻撃する人は、届くときは小さく、PHPの中で開くと大きく膨らむデータを送り、この状態をわざと作れるというのが、開発チームの説明です。
2件目(CVE-2026-109619)は、前の依頼の後片付けが済まないまま、次の依頼を受けたときに起きます。PHPの係が持つ「部屋番号の控え」は、客をまたいで使う記録です。前の客の受付が途中で打ち切られた場合、部屋は空き部屋に戻るのに、控えだけが係の机に残ります。次の客の受付では、係は準備より先に古い控えを見て、すでに別の人に貸した部屋の扉を開けてしまう、という流れです。攻撃する人は、その部屋に、自分に都合のよい荷物を先に入れておけます。
どちらの欠陥も、悪用されると、攻撃する人がサーバー上でプログラムを実行できるおそれがあります。発見したWizの研究チームは、乗っ取りまで至らなくても、サーバーのメモリに残ったパスワードや認証用の情報を読み出せることも実証しました。
普段の欠陥と何が違うのか
PHPの欠陥は、毎年いくつも公表されています。PHPの開発チームが2023年2月以降にGitHubで公表してきたセキュリティの勧告は、2026年10月22日の時点で66件です。このうち、開発チームが最も重い「Critical」に分類したものは4件で、2件がPHP2Shellにあたります。
残る2件は、2023年8月と2024年4月に公表されました。2件の中身は、PHPのプログラムを1つにまとめるphar形式のファイルを読む機能と、Windows上で外部のプログラムを呼び出す命令に関わる欠陥です。欠陥の名前から見ると、こうした欠陥の対象は、主に、その機能を使うサイトに限られると私は考えています。
IPAによると、2024年6月に公表された欠陥(CVE-2024-4577)の対象は、Windows上のPHPに限られていました。IPAは、それでも国内の複数の組織でこの欠陥が悪用され、外から操作するための不正なプログラムが仕掛けられていたとの指摘があると書いています。
PHP2Shellが普段の欠陥と違うのは、ほぼすべての依頼が通る処理で起きる点です。開発チームは、Apacheというサーバーのソフトに組み込む方式(mod_php)で最も危険が高いとし、サイトのプログラムが実行される前に攻撃が成り立つと書いています。WordPressを最新にしても、サイトの作りが丁寧でも防げないのは、このためです。攻撃が成り立つ条件は、PHPの組み込み方や設定によって異なると、開発チームは分析しています。
数字を落ち着いて読む
PHP2Shellについては、深刻さが10点という話と、インターネットの7割に影響するという話が広まりました。7割という言い方は、発見したWizの記事の題名にも使われています。どちらも、公式の発表と照らし合わせると、別の意味が見えてくる数字です。
PHPの開発チームが付けた点数は、CVSS(第4版)で9.2です。10点は、公表の前に誤って出回った点数にあたります。開発チームの評価では、攻撃の複雑さは「高い」、攻撃が成り立つための前提の条件は「ある」です。ホテルのたとえで言えば、同じ係に続けて客を送り込むといった手間がかかるため、最高の点数には届きません。
7割という数字は、PHPを使うサイトの割合です。W3Techsの統計では、サーバー側の言語が分かるWebサイトの69.3%がPHPを使っています。修正版に入れ替えたサイトは対象から外れるため、欠陥が残るサイトの割合とは別の数です。
発見したWizの研究チームは、PHP 5.4以降のほぼすべての版が、2件の少なくとも一方の影響を受けると書いています。開発チームが修正版を出したのは8.2〜8.5の4つの系列で、古い版の扱いは次の節の2つ目の問題です。
経営者が押さえておく3つの問題
1つ目の問題は、WordPressやプラグインを最新にしても、PHP2Shellは直らないことです。プラグインは、WordPressに機能を足すための部品を指します。米国のCloudflareは、ネットの通信を守る事業を行い、攻撃の分析も公表している会社です。同社は「これらの欠陥はPHP実行環境にあるため、Webサイトのコードやプラグインだけを更新しても、これらの脆弱性は修正されない」と書いています。
WordPressの公式も2026年10月21日、PHP2ShellのためのWordPressの更新は必要なく、予定もしていないと告知しました。WordPressやプラグインの更新は、別の理由で必要な作業として続けてください。
2つ目の問題は、サポートが終わった版のPHPにあります。開発チームの位置づけでは、PHP 8.1以前は「PHPプロジェクトからの更新はもはや受けない」版です。PHP2Shellについて、開発チームは特別に、7.4・8.0・8.1向けの最小限の修正の材料だけを公開しています。PHP 8.2も、2026年12月31日にサポートが終わる予定です。IPAは、サポートの終わった古いPHPを使い続けているサイトも「見受けられます」と書いています。
3つ目の問題は、公表のあとは時間との競争になることです。修正版が公表されると、攻撃する人も、修正の中身を手がかりに欠陥の場所を調べられます。PHP Foundationによると、ある配布元が約束の時刻より6時間以上早く修正入りの版を公開したため、攻撃する側が修正を調べられる状態が生まれました。
Google傘下のMandiantの調査の対象は、2023年に公表されて悪用された欠陥138件です。修正版が出たあとに初めて悪用された41件のうち、29%は1週間以内、56%は1か月以内に悪用されています。修正版に入れ替えるまでの日数は、そのまま狙われる期間の長さです。
PHP2Shellでは、攻撃の観測のデータについて、発表した組織の間で食い違いがあります。Cloudflareは2026年10月21日、顧客を標的とする攻撃の通信を観測したと報告しました。セキュリティ会社のwatchTowrも、自社が世界に設けたおとりのサーバーで、同じ日に実際の悪用を確かめたと書いています。
一方、米国のCISAは同じ日の注意喚起で、公表の時点では悪用を観測していないとしました。木原官房長官も10月22日、「今のところ関係する被害の報告は受けていない」と述べています。
PHP Foundationは2026年10月21日の記事で、PHPのセキュリティチームが同じ年の7月1日以降に15件のCVEを公表したと書いています。AIを使った調査が広がり、チームに届く報告の数も大きく増えたというのが、同財団の説明です。経営者は、修正版が出てから自社のサーバーに入るまでの日数を任せている相手と決めておけば、次の欠陥が公表されたときも、入れ替えの遅れに気づけます。
自社のホームページが対象かを確かめる
経営者が、自分でサーバーにログインしてPHPの版を調べる必要はありません。ホームページを任せている相手に聞けば、答えが返ってきます。
修正版に入れ替える作業を誰がするかは、ホームページの作り方で決まります。
| ホームページの作り方 | 修正版に入れ替える人 | 経営者が確かめること |
|---|
| レンタルサーバー(サーバー会社から借りる共用のサーバー)を使っている | 多くはレンタルサーバー会社。設定によっては制作会社や社内の担当者 | 修正版に入れ替えたか。使っているPHPの版がサポート中か |
| 自社で借りたサーバー(VPS・クラウド)を、制作会社や担当者が管理している | サーバーを管理する制作会社や社内の担当者 | 入れ替えが済んだ日と、作業した人 |
| Wix・Shopifyなどのサービスで作っている | 運営会社がサーバーを管理するため、利用者がPHPを入れ替える作業はない | 別のサイトや問い合わせの入力欄(フォーム)を、PHPのサーバーで使っていないか |
PHP2Shellの公表のあと、利用者に代わってPHPを入れ替えたレンタルサーバー会社があります。ある会社は、2026年10月21日23時から約7時間半かけてPHPを入れ替えました。この会社は、古いPHPを使う利用者に、PHP 8.3を使うよう案内しています。別の会社は、PHP 8.2〜8.5について「対象となるすべてのサーバーへの修正パッチの適用が完了しました」と告知しました。古い版の扱いや作業の時期は会社ごとに異なるため、契約先の告知か担当者の回答で確かめてください。
IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版は、2026年3月27日に公表されました。IPAはこの中で、経営者が認識すべき3原則の2つ目に「委託先の情報セキュリティ対策まで考慮する」を挙げています。原則の説明にある「それが委託先の不備だったとしても、事故の影響を受ける者から委託元としての管理責任を問われることになります」の一文も、経営者に向けた注意です。
ホームページを任せている経営者の役目は、修正版への入れ替えが済んだかを、任せている相手に確かめることだと私は考えています。私が用意した、相手にそのまま送れる文面の例は次のとおりです。
件名:ホームページのPHPについての確認のお願い
いつもお世話になっております。2026年10月に公表されたPHPの脆弱性(PHP2Shell)について、私どものホームページ(〇〇〇〇)の状況を教えてください。
1. このホームページは、PHPを使っていますか。
2. 使っている場合、PHPの版(バージョン)は何ですか。
3. 修正版への入れ替えは済んでいますか。済んでいる場合は、その日付もお知らせください。
まだの場合は、作業の予定と、こちらで要る作業の有無も教えていただけますか。よろしくお願いいたします。
回答に、PHPの版、入れ替えた日、作業した人や会社を書いてもらうと、経営者は記録を残せます。「対応済み」という回答を受け取ったときも、経営者は、どのサイトとどのサーバーについての答えかを確かめてください。
すぐに直せないときの選択肢
PHPの開発チームは、すぐに更新できない場合に、攻撃の経路を狭める設定の変更を示しています。開発チームによると、こうした変更で環境が安全になることはありません。設定の変更で済ませたという回答を、修正版への入れ替えと同じに扱わないでください。
修正版をすぐに入れられないと聞いたら、経営者は入れ替えの見通しと、それまでの間の対応を相手に確かめてください。木原官房長官は2026年10月22日、修正パッチの適用を呼びかけたうえで、適用が難しい場合はウェブサイトの一時停止が有効だと述べました。米国のCISAも、すぐに更新できない組織や、PHP 8.1以前を使い続ける組織に、修正できるまでシステムを止めるよう求めています。
止めるかどうかは、サイトの役割と管理の状況を見て、経営者と管理する相手が話し合って決めてください。誰がいつまでに何を確かめるかを決めずにおくと、修正版が出ていても、自社のホームページは放置されたままです。
騒ぎに便乗する偽のメールに注意する
大きな騒ぎに便乗して、本物の会社をかたった偽のメールやSMSを送る人がいます。SMSとは、携帯電話の番号あてに届く短いメッセージのことです。攻撃する人は、こうしたメールで受け取った人を偽のログイン画面へ誘い、パスワードやカードの番号を入力させます。この手口の呼び名が、フィッシングです。
フィッシング対策協議会の月次報告書によると、協議会への報告は2026年9月に94,661件あり、前の月より12,323件(約15%)増えています。7月は66,119件、8月は82,338件で、報告の件数は2か月で約4割増えました。Amazonをかたるものは、報告の約33.2%を占めます。
協議会が2026年9月に確かめたフィッシングサイトのURLは49,032件、かたられたブランドは105件にのぼります。協議会が調査用のアドレスで受け取ったフィッシングメールのうち、約37.8%は差出人に実在するサービスのアドレスを使っていました。報告の件数は、被害の件数とは別の数です。
2026年10月21日には、別の件で不正アクセスを公表したレンタルサーバー会社も、便乗する手口への注意を促しました。告知の文面は「本件に便乗したフィッシングメールや不審な連絡にご注意ください」です。この会社は「当社からお客様に、パスワードやクレジットカード情報をメールや電話でお伺いすることはありません」とも書いています。メールや電話でパスワードを聞かれたら、相手が名乗る会社の公式サイトで確かめるまで答えないでください。
| メールの特徴 | 見分けるときの目印 | どうするか |
|---|
| 急がせる | 「24時間以内に手続きしないと止まる」など、すぐの操作を求める | 慌てて操作せず、ブックマークや公式サイトから自分で開いて確かめる |
| リンクからログインさせる | メールの中のリンクから、ログイン画面へ進ませる | メールのリンクは押さず、ブックマークや公式サイトから開く |
| 差出人が本物の会社に見える | 差出人のアドレスが実在の会社のものでも、なりすましのことがある | 差出人の表示で判断せず、公式サイトに載っている連絡先で確かめる |
| パスワードや番号を聞く | パスワード、カードの番号、確認のコードを尋ねる | 答えずに、公式サイトに載っている電話番号へ問い合わせる |
社員への注意の伝え方
IPAは、ガイドラインの3原則の3つ目に「関係者とは常に情報セキュリティに関するコミュニケーションをとる」を挙げました。経営者が社員へ一言伝えておけば、偽のメールを受け取った社員は、操作する前に立ち止まれます。
次の文面は、社内のメールやチャットにそのまま使えます。〇〇には、知らせる先の担当者の名前を入れてください。
件名:PHPの脆弱性の騒ぎに便乗した、偽のメールに気をつけてください
2026年10月、ホームページに使われているPHPというプログラムに、重大な欠陥が見つかりました。会社のホームページの状況は、いま管理先に確かめています。
この騒ぎに便乗して、サーバー会社や取引先を名乗るメールやSMSが届くおそれがあります。次の3つを守ってください。
1. メールやSMSのリンクから、ログイン画面に入らない
2. パスワードやカードの番号を、メールや電話で伝えない
3. 怪しいと思ったら、開かずに〇〇さんへ知らせる
迷ったときは、操作する前に〇〇さんへ相談してください。
これを機にホームページを見直す
経営者は、PHP2Shellの確認をきっかけに、自社のホームページを誰がどう管理しているかを見直せます。見直すときは、次の3つを書き出してみてください。
- 誰が契約し、誰が管理しているか
- 何で作られているか(WordPress、ホームページ作成サービス、独自の作りなど)
- 更新を誰がいつ行い、終わったことを誰が確かめるか
管理先が分からない場合でも、経営者は契約書や請求書、制作したときのやりとりを手がかりに、サーバー会社や制作会社を探せます。社内で担当者が替わっている会社は、いまの窓口と、作業を頼む相手を決めておくと安心です。
ホームページの作りや管理の体制を見直したいときは、アストライドにご相談ください。アストライドは、Googleの表示速度の測定などで現状を分析し、誰に、何を、どのように伝えるかを設計します。依頼企業が自分で記事を投稿・更新できる管理の仕組みも、提案の対象です。
まとめ
2026年10月21日、PHPの開発チームは、PHP2Shellと呼ばれる2件の欠陥を公表し、修正版を出しました。ホームページを任せている経営者は、修正版への入れ替えが済んだかを、任せている相手に確かめる必要があります。WordPressやプラグインの更新だけでは、PHP2Shellは直りません。PHPに新しい欠陥が見つかったときも、経営者は同じ相手に、同じ3つの質問で確かめられます。
経営者がすぐにできることは2つです。まず、この記事の3つの質問を、ホームページを任せている相手に送ってください。社員への注意の文例も社内へ送っておくと、偽のメールを受け取った社員が立ち止まれます。
ホームページの作りや管理の体制を見直すときは、アストライドのWebサイト制作のページをご覧ください。
この記事からわかるQ&A
自社のホームページがPHPを使っているか、どうすれば分かりますか?
経営者が自分で調べなくても、ホームページを任せている制作会社やサーバー会社に聞けば、答えが返ってきます。W3Techsの統計では、2026年10月21日時点で、言語が分かるサイトの69.3%がPHPを使っていました。全Webサイトの39.6%を占めるWordPressで作ったサイトも、PHPを使うサイトに含まれます。
WordPressを最新にすれば、PHP2Shellは直りますか?
WordPressやプラグインを最新にしても、PHP2Shellは直りません。脆弱性を見つけたWizの研究チームは、「脆弱性はPHP自体にある」と説明しています。WordPressの公式も2026年10月21日の告知で、PHP2ShellのためのWordPressの更新は予定していないと説明しました。直すには、サーバー上のPHPを修正版に入れ替えることが必要です。
レンタルサーバーを使っていれば、何もしなくてよいですか?
PHP2Shellでは、利用者に代わってPHPを入れ替えたレンタルサーバー会社があります。ただし、古い版のPHPの扱いは会社ごとに異なるため、契約先の告知を見るか、担当者に修正版を入れた日を確かめてください。2026年10月22日の時点で、PHP 8.1以前の版には、開発元から修正版が出ていません。
「10点満点の欠陥」「インターネットの7割に影響」は本当ですか?
PHPの開発チームが付けた点数は、CVSS(第4版)で9.2です。10点は、公表の前に誤った情報とともに出回った点数だと、PHP Foundationは説明しています。7割はPHPを使うサイトの割合で、W3Techsの統計では69.3%(2026年10月21日時点)です。修正版に入れ替えたサイトは、欠陥の対象から外れます。
社員には、まず何を伝えればよいですか?
メールやSMSのリンクからログインしないことと、パスワードやカードの番号をメールや電話で伝えないことを伝えてください。フィッシング対策協議会の月次報告書では、2026年9月の報告は94,661件で、約37.8%のメールが実在するサービスの差出人をかたっていました。記事の文例を写せば、経営者はすぐに社員へ注意を送れます。
出典